עם כמה פקודות בסינית וצבא סוכני AI: האקר פרץ לאתרים של יותר מ-100 חברות
האקר דובר סינית הפעיל סוכני בינה מלאכותית שאיתרו חולשות ופרצו לאתרי חברות, כמעט ללא התערבות אנושית. העלות המוערכת: כ-50 דולר לפריצה מוצלחת. בחלק מהחברות מדגישים שהפגיעה הייתה מוגבלת, אך הפעילות ממחישה כמה כוח יכולים הכלים האלה לתת לתוקף בודד
עם פחות מ-100 תווים בסינית, האקר שלח סוכני בינה מלאכותית לעבוד במשך שעות על פריצה לאתרי אינטרנט: האקר דובר סינית השתמש בכלי AI כדי לחדור לאתרים של יותר מ-100 חברות, ובהן ג'ון דיר, שארק נינג'ה וקאמינס, תוך מעורבות אנושית מינימלית, כך לפי דיווח של רויטרס מאתמול (ב').
את הפעילות חשף סנורה פגרלנד, חוקר איומים ראשי בחברת הסייבר נורפורג' (NorForge). בדברים שמסר לרויטרס, טען פגרלנד כי ההאקר העביר לסוכנים כמעט את כל העבודה: מסריקת האתרים וחיפוש חולשות ועד לניסיונות החדירה עצמם. עם זאת, רויטרס לא הצליחה לקבוע באיזו מידה הפריצות הובילו לגניבת מידע בפועל.
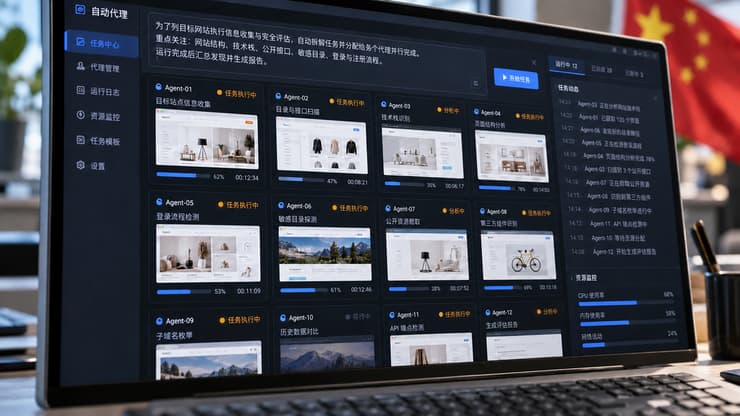
הכלי ששימש לכך הוא קיירן (Cairn), פלטפורמת קוד פתוח לפתרון בעיות באמצעות AI. היא מאפשרת לסוכנים להפעיל כלים, לבחון את התוצאות ולהמשיך לפעול בהתאם למה שמצאו. במקרה הזה, היכולת שימשה לאיתור חולשות באתרים ולניצולן.
מבצע רחב היקף בכמה אלפי דולרים
לפי הדיווחים, הפעילות של ההאקר כללה כ-1,200 ניסיונות פריצה, בעיקר נגד אתרי מסחר מקוון בארה"ב, בקנדה, באוסטרליה וביפן, כאשר פריצה מוצלחת נמשכה בממוצע כ-23 שעות. פגרלנד העריך כי ההוצאה על השימוש במודלי הבינה המלאכותית עמדה על כ-5,000 דולר בסך הכול, כ-50 דולר לכל פריצה מוצלחת.
הסוכנים גם ידעו לשנות כיוון כשהניסיון הראשון נכשל. באחד המקרים שתוארו, לאחר שלא הצליחו לפרוץ ליישום המרכזי, הם פנו לממשק ניהול שהיה נגיש מהאינטרנט וניצלו בו חולשה אחרת. לדברי פגרלנד, מדובר בפעילות מתוחכמת שחורגת מהפעלה של כלי פריצה מוכנים בידי תוקף מתחיל.
ההוראות שניתנו לסוכנים היו לעיתים ישירות מאוד, כמו "השג פרטי כרטיסי אשראי" או "השג מטבעות קריפטו". לפי הדיווח, המפעיל ביקש גם לשמר גישה למערכות מסחר ותשלומים, שעשויה לשמש אותו בהמשך להפקת רווח כספי.
פגרלנד הצליח לעקוב אחר הפעילות משום שגם התוקפים השאירו מערכות חשופות. החל מסביבות 2 באוקטובר הוא איתר כשני תריסרים של התקנות קיירן ששימשו לפעילות זדונית והיו נגישות מבחוץ. כך יכול היה לצפות בסוכנים בזמן עבודתם. ההאקר שפרץ ליותר מ-100 אתרים היה הפעיל ביותר מבין המשתמשים שזוהו. במעקב אחר משתמשים נוספים בפלטפורמה, פגרלנד תיעד גם גניבת פרטי אשראי וניסיון לגנוב מבורסת קריפטו.
עם זאת, בחברות שנפגעו הציגו תמונה מצומצמת יותר, או מסרו שהאירוע עדיין בבדיקה. אף שרויטרס זיהתה חלק מהנפגעות באמצעות בחינה עצמאית של פעילות ההאקר בקיירן, פריצה לאתר תמיכה או לאתר של ספק חיצוני אינה מעידה בהכרח על חדירה למערכות המרכזיות של החברה.
ג'ון דיר מסרה כי נקטה צעדי תיקון בעקבות האירוע, וכי אין בידיה אינדיקציה לגישה למידע רגיש. שארק נינג'ה מסרה שהפריצה פגעה באתר נפרד ובו מידע לתמיכה במוצרים בלבד, ושהאיום נבלם. קאמינס מסרה כי היא בודקת דיווח על מתקפת סייבר אפשרית נגד אתר שמפעיל אחד מספקיה החיצוניים.
עם זאת, גם כשמדובר באתר נפרד ולא במערכות הליבה של החברה, מדובר בהתפתחות מטרידה. תוקף עלול לשנות את התוכן, להפנות מבקרים לעמודי התחזות או לנצל את האמון בשם החברה כדי לגרום להם להוריד קבצים זדוניים.
אין בדיווח הוכחה שכך קרה במקרים האלה, אבל עצם היכולת להפעיל סוכנים שמחפשים חולשות ומנסים לפרוץ במשך שעות מצמצמת את העבודה שנדרשת מהתוקף. כך אדם אחד יכול לתקוף יותר מטרות במקביל, גם אם רק חלק מהניסיונות מצליחים.