מתקפת סייבר היסטורית על סופרמרקטים בצרפת: האקרים חיממו מקררים ל-50° – והאוכל נזרק לפח
אירוע חסר תקדים, שמעלה חשש כבד לבטיחות המזון באירופה: בצל ההיערכות ביבשת ל"מתקפות היברידיות" מצד רוסיה מדווחים בצרפת כי מאות מרכולים, בין השאר של רשת "קרפור", הותקפו על-ידי האקרים שחדרו למערכות הקירור, העלו את הטמפרטורה, גרמו לשריפות – ואילצו לזרוק את האוכל, שכבר לא עמד בתקנות התברואה. רה"מ: "אנחנו בקשר עם מדינות אחרות מחשש שהמתקפה תתפשט"
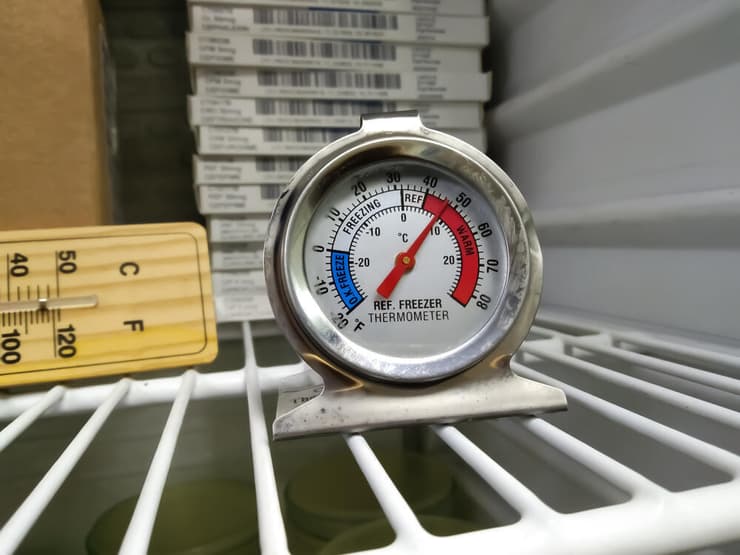
הרשויות בצרפת הודיעו הערב (יום ב') כי במתקפת סייבר חסרת תקדים תקפו האקרים מאות סופרמרקטים ברחבי המדינה, גרמו למערכות הקירור שלהם להתחמם – וכך הובילו לפרוץ שריפות ולקלקול מוצרי מזון. המתקפה יוצאת הדופן מעוררת חששות כבדים בכל הקשור לבטיחות במזון וליכולת להגן על המוצרים במרכולים ברחבי אירופה, בשעה שהיבשת נערכת למתקפות היברידיות – בכלל זה מתקפות סייבר הרסניות – מצד רוסיה. זהו מקרה חריג שבו האקרים אינם גונבים נתונים כלשהם, אלא גורמים באופן ישיר להשלכה לפח של תוצרת טרייה. לפי הדיווחים, לפחות בחלק מהמקרים העלו ההאקרים את הטמפרטורה במערכות הקירור ל-50 מעלות צלזיוס, וכך גרמו לשריפות ולאובדן המזון.
לפי גורמים בצרפת, במתקפת הסייבר הותקפו לפחות 300 סניפים של אינטרמרשה/נטו (Intermarché/Netto), קצת פחות מ-100 חנויות של רשת קואופרטיב U, כ-80 חנויות של רשת קרפור, כמה חנויות השייכות לקבוצת א. לקלרק (E.Leclerc) וכ-30 סניפי מונופרי (Monoprix). קבוצת "לה מוסקטר", שבבעלותה רשת אינטרמרשה, מסרה כי מקררים בסניפיה חוממו ל-50 מעלות צלזיוס במשך שש שעות. דובר מטעם הרשת ציין כי כל המזון הושלך לאשפה כדי למנוע סיכונים תברואתיים ולא להפר את תקנות הבטיחות במזון. הרשת ציינה כי הדבר הוביל לבזבוז מאסיבי של מזון ולהפסדים כספיים שהיקפם עדיין לא ידוע, וכי אחת מנקודות המחלוקת המרכזיות צפויה להיות מול חברות הביטוח, שאינן מכסות אירועים מסוג זה.
לפי מקורות המעורים בפרטים, המתקפה כוונה נגד מערכות בקרת קירור מתוצרת חברת "דנפוס" (Danfoss) הדנית. ערוץ החדשות הצרפתי BFMTV דיווח כי ההאקרים הצליחו להפעיל מרחוק חימום יזום במקררים, במקפיאים ובחדרי קירור בחנויות רבות. דבר התקיפה עורר הערב סערה בצרפת, ומנכ"ל קואופרטיב U, דומיניק שלשר, אמר כי "פגיעה בציוד החיוני לשימור מוצרים טריים ולהבטחת אספקת המזון לציבור הצרפתי היא חמורה באופן קיצוני וחסרת תקדים לחלוטין". הוא הוסיף כי "הצוותים שלנו מגויסים במלואם, בשיתוף פעולה עם טכנאי קירור, כדי להשיב את המצב לקדמותו בהקדם האפשרי", וכי החקירה תצטרך לשפוך אור מלא על מה שקרה. התביעה בפריז אישרה כי פתחה בחקירה ראשונית בנוגע ל"מתקפת הסייבר רחבת ההיקף שפגעה במקררים ברשתות קמעונאיות מרכזיות רבות ברחבי המדינה".

בכירים בממשל הצרפתי מתייחסים ברצינות רבה למתקפת ההאקרים הלא שגרתית: לפי גורמים בסביבתו של ראש הממשלה סבסטיאן לקורנו, הוא הורה מיד לסוכנות הלאומית לאבטחת מערכות מידע לטפל בנושא ועוקב אחר ההתפתחויות באופן אישי. "המדינה מגויסת במלואה, צופה פני עתיד ומתאמת מאמצים הן בצרפת והן מול שותפותינו באירופה", נמסר מלשכת ראש הממשלה.
מקור המעורב בחקירה סיפר כי הסוכנות הלאומית לאבטחת מערכות מידע זיהתה פגיעות בתוכנה שסופקה על-ידי חברה דנית ויצרה קשר עם בית התוכנה, וכי כעת היא מתאמת את הפעילות גם עם מקבילותיה באירופה, מכיוון שייתכן שמדינות נוספות נפגעו.
חברת "אהולד דלהייז" ההולנדית, שמפעילה את רשת הסופרמרקטים הגדולה בהולנד "אלברט היין", ושיש לה פעילות ענפה גם בארה"ב, דיווחה הערב כי גם היא מתמודדת עם "סוגיית אבטחה" כלשהי ברשת שלה, וכי היא ניתקה כמה מערכות מהאינטרנט כדי להגן עליהן. עם זאת היא לא פירטה באיזו סוגיה בדיוק מדובר, ובהמשך מסרה כי אין סיבה לראות קשר בין הסוגיה הזו למתקפת הסייבר על המרכולים בצרפת. ביישומון של החברה בטלפון הופיעה הערב הודעה ללקוחות שלפיה בשל "אירוע אבטחת סייבר" אין באפשרותה לספק משלוחי מזון. החנויות הפיזיות של הרשת "אלברט היין" נותרו פתוחות, אבל הזמנות מקוונות מהוות כ-10% מהמכירות של הרשת, ולכן עבורה זהו הפסד גדול. סוכנות הידיעות ההולנדית ANP דיווחה כי רשתות מתחרות רשמו בעקבות האירוע זינוק בהזמנות למשלוחים שלהן.
נציב החקלאות של האיחוד האירופי, כריסטוף הנסן, גינה הערב בתוקף את מתקפת הסייבר, ובהודעה שפרסם ברשת X קרא לגלות "ערנות מוגברת בכל הדרגים" בנוגע ל"ביטחון תזונתי". הוא הזהיר כי "השימוש במזון ככלי נשק הפך למציאות".
בחודשים האחרונים חשפה חברת "דנפוס" הדנית, שכאמור מוצר שלה היה כנראה נקודת התורפה שאפשרה את המתקפה, כמה פרצות אבטחה קריטיות שהשפיעו על חבילות תוכנה המשמשות במערכות הקירור שלה. ב-18 בספטמבר דיווחה היצרנית הדנית על פרצה המאפשרת לתוקפים להשיג גישת קריאה וכתיבה למשתנים פנימיים, וכן להעלות ולהריץ קוד מחשב לא מאובטח. הערב מסרה "דנפוס" כי היא "מודעת לתקריות בצרפת המשפיעות על מספר מוגבל של מערכות לניהול קירור". לדברי החברה היחידות שנפגעו "פעלו באמצעות קושחה מיושנת" והיא "ממליצה ללקוחות זה זמן רב לעדכן את המערכות הנתמכות בקושחה העדכנית ביותר, ולהעביר מערכות מדור ישן לפתרונות מהדור הנוכחי".
ציוד תעשייתי כגון יחידות קירור מסחריות, שהיה בעבר מבודד לחלוטין מרשת האינטרנט, מחובר כיום כדבר שבשגרה באמצעות חיישנים מרוחקים ומערכות ניטור מרכזיות, ועובדה זו הופכת אותו לחשוף יותר לפגיעה. אנטואן אוטן, מזכ"ל חברת ייעוץ אבטחת המידע Almond, הסביר לסוכנות הידיעות AFP: "מבחינה היסטורית המערכות הללו תוכננו להעדיף אמינות תפעולית ויעילות כלכלית על פני הגנת סייבר, כי לתוקפים לא הייתה שום דרך להגיע אליהן מרחוק". כעת המציאות משתנה, ולדבריו הפגיעה במאות מתקנים במקביל שנחשפה היום מעידה על "מידה של תחכום".